
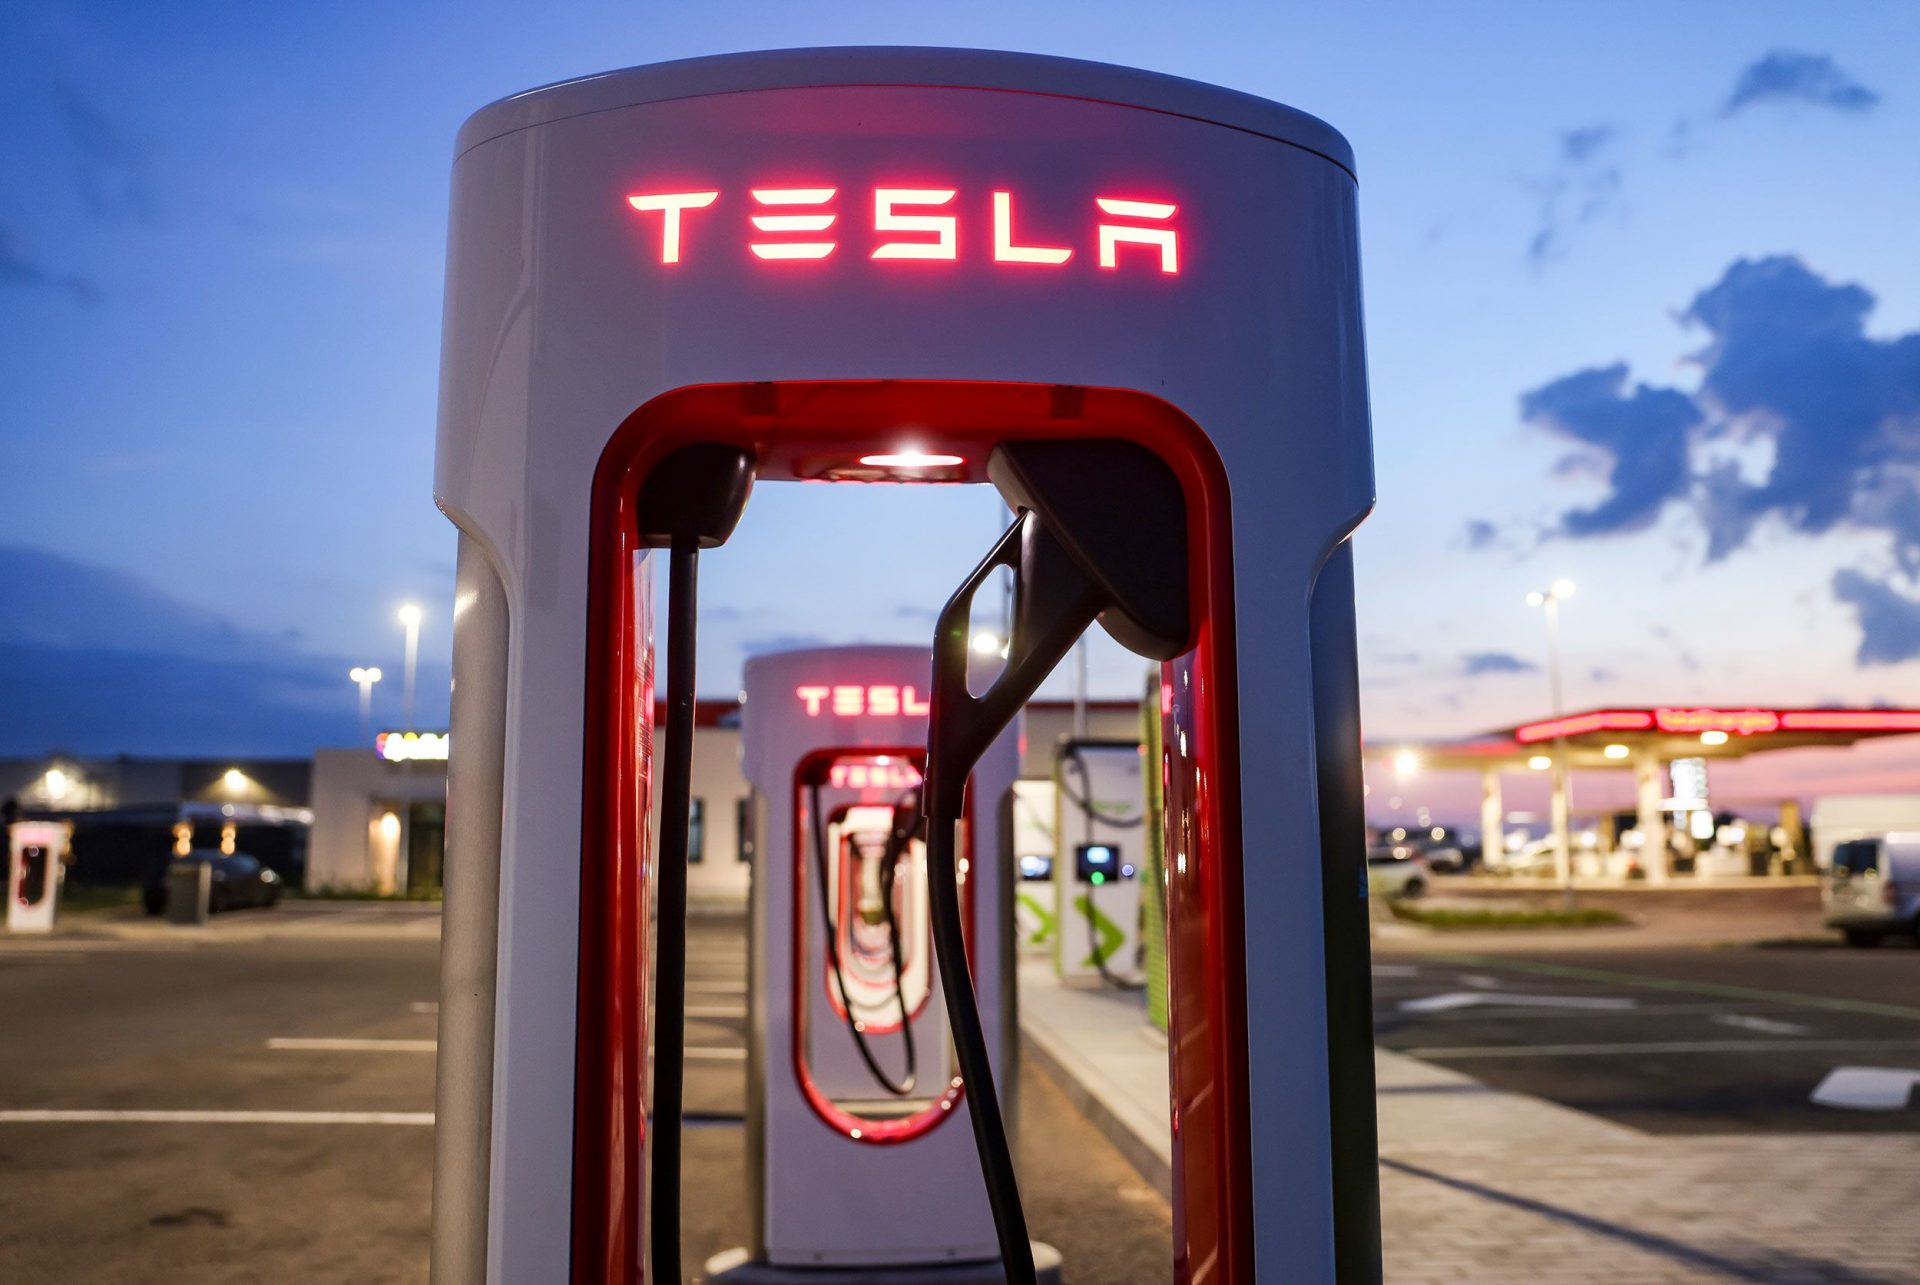
Vulnerabilități cibernetice în sistemele de încărcare ale vehiculelor electrice
Cercetătorii de la SaiFlow au publicat un blog despre probleme de securitate specifice comunicării dintre serviciul de management al sistemului de încărcare (CSMS) și punctul de încărcare al mașinii electrice (CP). De asemenea, cercetătorii au publicat un blog cu detaliile tehnice ale vulnerabilităților, metodelor de atac și măsurilor de ameliorare, notează DNSC, citat de Editiadedimineata.ro.
Concret, există posibilitatea exploatării anumitor vulnerabilități specifice versiunilor 1.6J și 2.0.1 ale Open Charge Port Protocol (OCPP), ce utilizează WebSocket communications. Versiunile sunt disponibile ca parte a infrastructurii implementate în prezent de mai mulți furnizori, notează DNSC.
Citiți mai multe AICI.
Articole asemănătoare
Spanacul, detectorul de explozibil care poate trimite mailuri de avertizare
Google renunță la farsa de 1 aprilie din acest an, din cauza coronavirusului
Meta amenință că închide Facebook și Instagram în Europa
Mai mulți jurnaliști au murit în Mexic decât în războiul din Ucraina. Alți doi lucrători media, uciși în plină stradă
Twitter, noi măsuri privind războiul din Ucraina. Restricționează conturile autorităților ruse