
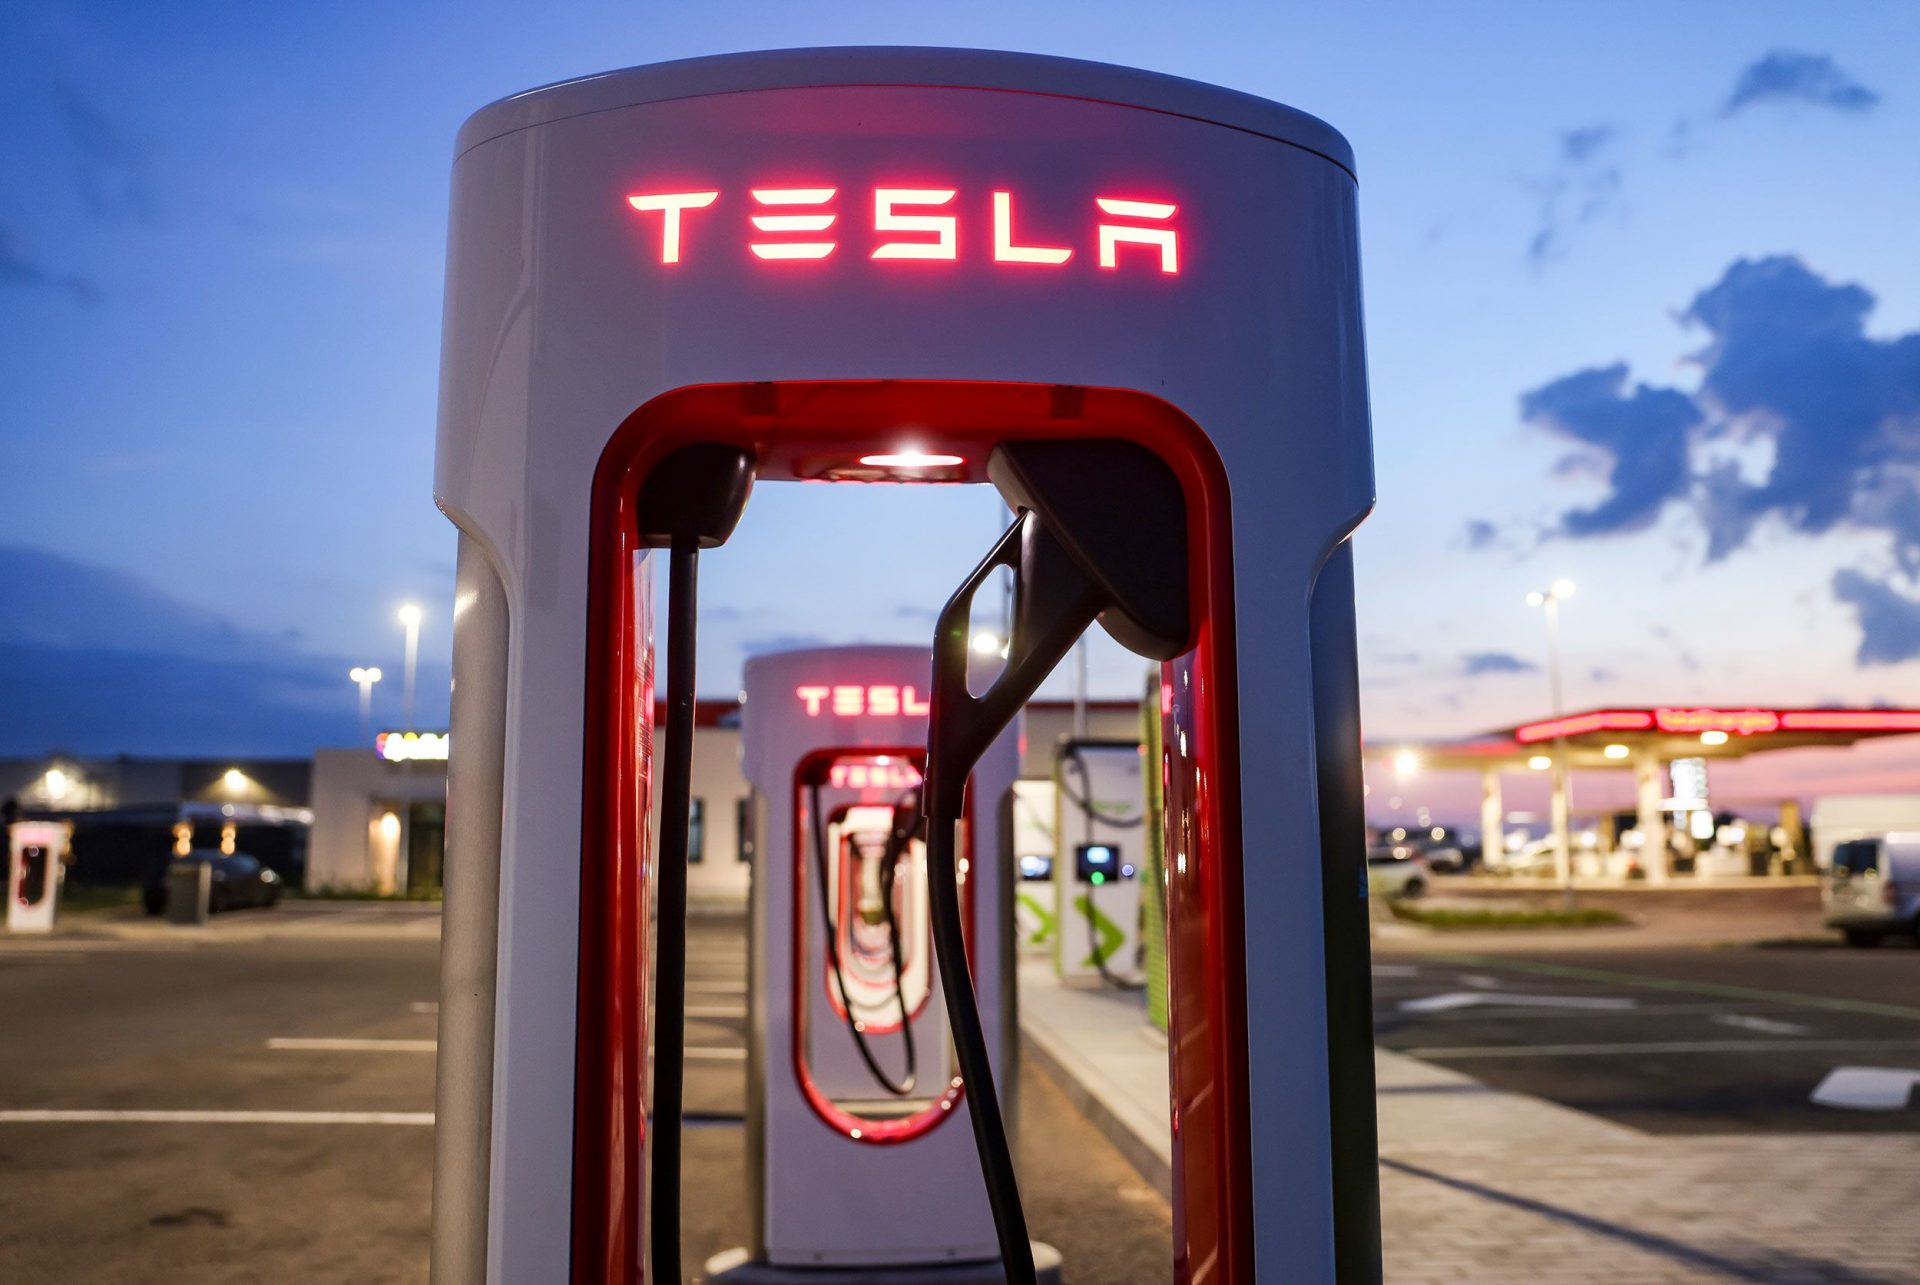
Vulnerabilități cibernetice în sistemele de încărcare ale vehiculelor electrice
Cercetătorii de la SaiFlow au publicat un blog despre probleme de securitate specifice comunicării dintre serviciul de management al sistemului de încărcare (CSMS) și punctul de încărcare al mașinii electrice (CP). De asemenea, cercetătorii au publicat un blog cu detaliile tehnice ale vulnerabilităților, metodelor de atac și măsurilor de ameliorare, notează DNSC, citat de Editiadedimineata.ro.
Concret, există posibilitatea exploatării anumitor vulnerabilități specifice versiunilor 1.6J și 2.0.1 ale Open Charge Port Protocol (OCPP), ce utilizează WebSocket communications. Versiunile sunt disponibile ca parte a infrastructurii implementate în prezent de mai mulți furnizori, notează DNSC.
Citiți mai multe AICI.
Articole asemănătoare
8chan a fost închis temporar. Cum se numește acum forumul de extremă-dreapta
Articolul problemă referitor la accesarea mesajelor criptate „va fi corectat în Senat”, spune Florin Cîțu
De la anti-vaccinism la războiul din Ucraina: site-urile slovace de dezinformare au schimbat narativul
YouTube încetinește încărcarea videoclipurilor pentru utilizatorii cu ad-block
Navalnîi susține că se află într-un „lagăr de concentrare”: Cineva de la etaj a citit ”1984” și a spus: «Să o facem»